هیچ محصولی در سبد خرید نیست.
انتخاب API فقط تعیین چند endpoint و نامگذاری مسیرها نیست؛ در واقع قراردادی است دربارهٔ نحوهٔ حرکت داده، تحمل خطا و مرز وابستگی میان اجزای سیستم. تصمیمی که روی کاغذ با انتخاب REST یا gRPC شروع میشود، در عمل latency، هزینهٔ پهنایباند، consistency، مدل امنیتی، مقیاسپذیری و حتی سرعت کار تیم فرانتاند و بکاند را شکل میدهد.
برای نمونه، یک API عمومی معمولاً به خوانایی، سازگاری با مرورگر، کش HTTP و مستندسازی آسان نیاز دارد؛ درحالیکه ارتباط داخلی دو سرویس ممکن است throughput بالا، قرارداد strongly typed، deadline و streaming را مهمتر بداند. یک سامانهٔ پرداخت نیز علاوه بر سرعت، به idempotency، قابلیت ردیابی و تحویل مطمئن رویداد نیاز دارد. بنابراین «بهترین پروتکل» بدون دانستن constraintها وجود ندارد.
در این راهنما، هر گزینه را با سازوکار، مزایا، هزینهها و جایگاه عملی آن بررسی میکنیم. هدف، ساختن جعبهابزاری برای تصمیمگیری است، نه دفاع از یک فناوری. معیار نهایی باید از نیاز واقعی محصول، توان عملیاتی تیم، محدودیت کلاینتها و تعهدات سازگاری بلندمدت به دست بیاید.
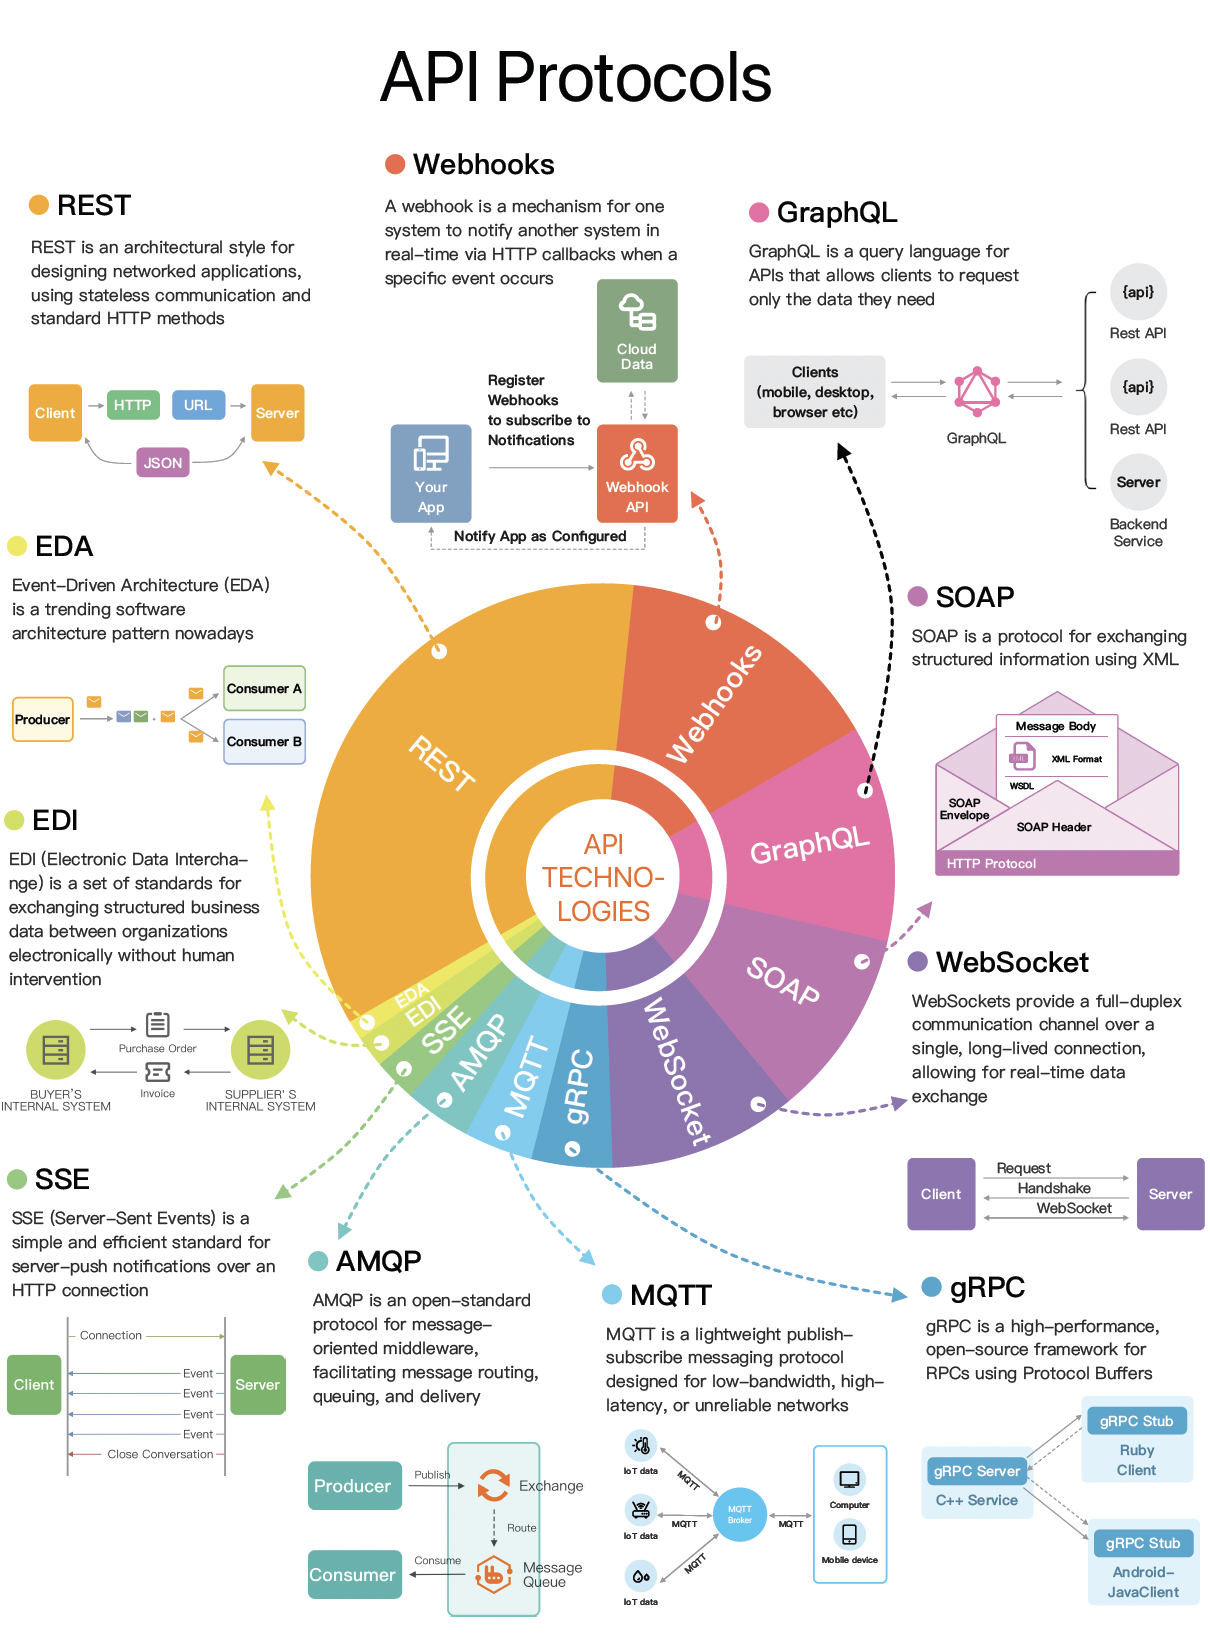
عبارت «پروتکل API» در گفتوگوی روزمره چند مفهوم متفاوت را کنار هم میگذارد. تفکیک آنها جلوی مقایسهٔ نادرست را میگیرد:
SOAP یک پروتکل پیامرسانی مبتنی بر XML است، SSE جریان یکطرفهٔ سرور به کلاینت روی HTTP، و MQTT و AMQP استانداردهای messaging با مدل broker هستند. این تفاوتها مهماند: ممکن است سامانهای REST را برای API بیرونی، Webhook را برای اعلان رویداد و gRPC را برای ارتباط داخلی بهطور همزمان به کار بگیرد.
REST منابع را محور طراحی قرار میدهد و کاربر، سفارش یا بلیت را با URI قابل شناسایی میکند؛ عملیات نیز از معنای استاندارد HTTP استفاده میکند. طراحی خوب از resource modeling شروع میشود، نه از تبدیل نام متدهای دیتابیس به endpoint. GET /orders/42 باید خواندن یک منبع را تداعی کند و POST /orders ایجاد سفارش را.
قید stateless به این معناست که هر درخواست باید context لازم را همراه داشته باشد و سرور برای فهم آن به session پنهان وابسته نباشد. این ویژگی scale-out را آسان میکند، اما ارسال مکرر توکن و سربار احراز هویت را از بین نمیبرد. پاسخهای مناسب نیز باید با cache-control، ETag و شرطهای اعتبارسنجی قابل کش باشند.
سادگی HTTP، ابزارهای بالغ، سازگاری گسترده با مرورگر و gateway، خوانایی JSON و امکان استفاده از cache از نقاط قوت REST هستند. متدها از نظر idempotency نیز معنای مفیدی دارند: PUT و DELETE در طراحی معمول idempotent در نظر گرفته میشوند، اما POST لزوماً چنین نیست. برای عملیات حساس مانند ایجاد پرداخت، idempotency key در سطح کسبوکار لازم است.
REST میتواند به over-fetching یا under-fetching منجر شود؛ یعنی پاسخ بیش از نیاز یا کمتر از نیاز کلاینت باشد. دریافت صفحهٔ سفارش همراه با مشتری، اقلام و وضعیت پرداخت گاهی N+1 network calls میسازد و latency را در آبشاری از درخواستها بالا میبرد. راهحلها شامل endpointهای خواندنی هدفمند، includeهای کنترلشده، BFF یا GraphQL است؛ نه الزاماً کنارگذاشتن REST.
Versioning باید از ابتدا سیاست داشته باشد: مسیر، header یا تکامل سازگار schema. HATEOAS میتواند discoverability و پیوند میان منابع را بهتر کند، اما هزینهٔ طراحی و پذیرش آن را باید سنجید؛ REST بودن یک API به استفاده از HATEOAS وابسته نیست.
API عمومی، CRUD، سرویسهایی که کلاینتهای متنوع دارند، integrationهای ساده و منابعی که cache و مشاهدهپذیری HTTP برایشان ارزشمند است.
برای جریان رویداد لحظهای، کانال دائمی دوطرفه یا ارتباط داخلی با قراردادهای بسیار پرحجم و streaming پیچیده، REST بهتنهایی انتخاب ایدهآلی نیست.
در فروشگاه، POST /orders سفارش را با کلید تکرارنشدنی ثبت میکند؛ GET /orders/{id} وضعیت را برمیگرداند و GET /products?category=... با ETag cache میشود. نتیجهٔ پرداخت بعداً از طریق Webhook اعلام میشود، نه با polling بیپایان.
Webhook یک HTTP callback است که با رخداد مشخص فعال میشود. بهجای آنکه سامانهٔ فروش هر چند ثانیه از درگاه بپرسد «پرداخت نهایی شد؟»، درگاه یک POST به endpoint ثبتشدهٔ فروشگاه ارسال میکند. این روش نزدیک به بلادرنگ است، اما تضمین نمیکند پیام دقیقاً یکبار یا بهترتیب کامل تحویل شود.
پیادهسازی آن برای گیرندههای HTTP ساده است، polling و مصرف بیهودهٔ منابع را کم میکند و مرز سرویسها را decouple میسازد. فرستنده میتواند برای هر رویداد، endpoint و secret جدا داشته باشد و گیرنده نیز آن را مانند یک ورودی صف پردازش کند.
گیرنده ممکن است خاموش باشد، پاسخ دیر بدهد یا یک رویداد را دوبار دریافت کند. به همین دلیل endpoint باید پس از کنترلهای اولیه سریعاً 2xx بدهد و پردازش سنگین را به queue بسپارد. retry با exponential backoff و jitter، سقف تلاش، ثبت خطا و dead-letter queue ضروریاند. ترتیب رویدادها را با event_id و sequence بررسی کنید؛ در صورت نیاز، رویدادهای خارج از ترتیب را موقتاً نگه دارید.
امنیت فقط HTTPS نیست. payload را با HMAC روی بدنهٔ خام امضا کنید، timestamp را در محدودهٔ زمانی مجاز بسنجید و شناسهٔ رویداد یا idempotency key را ذخیره کنید تا replay و duplicate اثر نگذارد. secret باید قابل چرخش باشد.
نتیجهٔ پرداخت، تغییر وضعیت سفارش، تکمیل job، اعلان ثبتنام یا اتصال دو محصول مستقل که مصرفکننده به اعلان رخداد نیاز دارد.
برای گفتوگوی تعاملی طولانی، تحویل تضمینی در مقیاس بالا بدون broker، یا زمانی که گیرنده امکان endpoint عمومی امن ندارد، Webhook خام گزینهٔ مناسبی نیست.
درگاه پس از تأیید تراکنش رویداد payment.succeeded را میفرستد. فروشگاه امضا و timestamp را بررسی میکند، اگر event_id قبلاً پردازش شده باشد پاسخ موفق میدهد، رویداد معتبر را در صف میگذارد و worker سفارش را paid میکند. در دسترس نبودن worker نباید باعث retry بیپایان فرستنده شود.
GraphQL یک schema strongly typed و runtime اجرای query است. کلاینت در یک سند، فیلدهای لازم و ارتباطهای مورد نیاز را اعلام میکند؛ resolver هر فیلد یا منبع را به دادهٔ واقعی نگاشت میدهد. query برای خواندن، mutation برای تغییر و subscription برای بهروزرسانی زنده به کار میرود (مشخصات رسمی GraphQL).
پاسخ دقیقتر، introspection، تولید خودکار type و امکان گردآوری چند منبع در یک درخواست برای صفحههای پیچیده، مهمترین مزایا هستند. تیم محصول میتواند بدون ساخت endpoint تازه برای هر ترکیب UI، شکل پاسخ را انتخاب کند.
انعطاف زیاد هزینه دارد. resolverهای تودرتو میتوانند مشکل N+1 ایجاد کنند؛ DataLoader با batch و cache کوتاهعمر درخواستهای همزمان را تجمیع میکند. باید depth و complexity را محدود، timeout و سقف حجم پاسخ را تعیین و queryهای پرتکرار را به persisted queryهای شناختهشده محدود کرد. مجوزدهی نیز باید در سطح field و object انجام شود، نه فقط دروازهٔ کلی schema.
کش HTTP معمولی در GraphQL دشوارتر است، چون درخواستها اغلب به یک endpoint میروند و body شکل cache key را تعیین میکند. برای mutation، invalidation و سازگاری schema نیز سیاست لازم است. subscription برای realtime مفید است، اما خودِ GraphQL مشکل مقیاسپذیری اتصال و broker را حل نمیکند.
محصولهایی با چند کلاینت و نیازهای دادهای متغیر، BFF، صفحههای تجمیعی و زمانی که over-fetching واقعاً هزینهساز شده است.
CRUD ساده با پاسخهای پایدار، تیمی بدون ظرفیت نگهداری schema و authorization پیچیده، یا API عمومیای که cache و observability استاندارد HTTP اولویت اصلی آن است.
صفحهٔ جزئیات رویداد میتواند نام رویداد، صندلیهای رزروشده و سفارش کاربر را در یک query بگیرد؛ resolver صندلیها با DataLoader batch میشود و server پیش از اجرا، عمق و هزینهٔ query را کنترل میکند.
SOAP پروتکل پیامرسانی ساختیافتهای است که معمولاً XML را در envelope حمل میکند و اغلب روی HTTP/HTTPS به کار میرود. قرارداد سرویس در WSDL (نه WDSL) تعریف میشود و ابزارها میتوانند از آن client stub بسازند.
قرارداد صریح، namespaceها، خطای استاندارد و خانوادهٔ WS-* برای سازمانهایی که سیاستهای رسمی دارند ارزشمند است. WS-Security امضای پیام، رمزنگاری و tokenهای امنیتی را در سطح پیام پوشش میدهد؛ WS-ReliableMessaging برای تحویل قابل اتکاتر و مدیریت sequence طراحی شده و استانداردهایی مانند WS-AtomicTransaction میتوانند با زیرساخت تراکنش سازمانی ترکیب شوند.
XML و headerهای SOAP پرحجم و دیباگ آن نسبت به JSON دشوارتر است. تغییر قرارداد میتواند هماهنگی چند تیم و سیستم قدیمی را ضروری کند. همچنین نباید گفت «SOAP ذاتاً ACID است». ACID ویژگی تراکنش و ذخیرهسازی است؛ قابلیتهای تراکنشی در محیط SOAP معمولاً از WS-AtomicTransaction، coordinator و زیرساخت سازمانی حاصل میشوند، نه از خود SOAP.
بانکداری و بیمهٔ سازمانی، integrationهای مبتنی بر قرارداد رسمی، سامانههایی که WS-Security یا reliable messaging الزام آنهاست و legacyای که مشتریانش SOAP میفهمند.
API عمومی سبک، کلاینت موبایل با پهنایباند محدود یا محصولی که تیم آن به قراردادهای WS-* نیاز واقعی ندارد.
یک سامانهٔ بیمه متد IssuePolicy را با WSDL منتشر میکند؛ پیام XML امضا میشود و لایهٔ هماهنگکننده، تراکنش چندسامانهای را طبق سیاست سازمان مدیریت میکند.
WebSocket با یک HTTP handshake آغاز و سپس اتصال را به کانال full-duplex تبدیل میکند؛ سرور و کلاینت هر دو میتوانند هر زمان پیام بفرستند. API رسمی مرورگر نیز آن را برای نشست تعاملی دوطرفه معرفی میکند (MDN WebSocket API).
اتصال پایدار، سربار کمتر از درخواستهای مکرر و latency پایین، WebSocket را برای چت، بازی آنلاین، ترید و داشبورد زنده مناسب میکند. اما WebSocket فقط کانال انتقال است و مدل مجوز، schema پیام و تحویل business-level را باید خودتان بسازید.
heartbeat و ping-pong برای تشخیص اتصال مرده ضروری است. کلاینت باید reconnect با backoff و jitter داشته باشد و پس از اتصال دوباره، از cursor یا sequence برای جبران پیامهای ازدسترفته استفاده کند. اتصالهای باز حافظه و file descriptor مصرف میکنند. در چند نمونهٔ سرور، sticky session یا یک لایهٔ اشتراکگذاری وضعیت لازم میشود؛ معمولاً pub/sub با Redis یا NATS و در جریانهای ماندگارتر Kafka کمک میکند.
Backpressure را جدی بگیرید: سرعت تولید پیام نباید از ظرفیت مصرف کلاینت بیشتر شود. API استاندارد WebSocket در مرورگر backpressure داخلی ندارد و ممکن است بافر رشد کند؛ صف محدود، حذف پیامهای قدیمی، sampling یا انتقال به stream کنترلشده لازم است.
چت، حضور آنلاین، تغییر وضعیت صندلی، بازی چندنفره و داشبوردی که هم ارسال فرمان و هم دریافت رویداد دارد.
CRUD معمولی، اعلانهای صرفاً یکطرفه یا جایی که polling کمتناوب و قابل کش کافی است.
در صفحهٔ انتخاب صندلی، کاربر از WebSocket صندلی را reserve میکند و رویداد تغییر را میگیرد. gateway اتصال را نگه میدارد، broker پیام را میان instanceها پخش میکند و heartbeat اتصالهای مرده را حذف میکند.
gRPC روش RPC را با service definition و پیامهای Protocol Buffers ترکیب میکند و معمولاً روی HTTP/2 اجرا میشود؛ این ترکیب multiplexing، فشردهسازی و streaming را برای ارتباط سرویسبهسرویس مناسب میکند (مستندات gRPC).
چهار الگوی اصلی وجود دارد: unary، server streaming، client streaming و bidirectional streaming. از فایل .proto برای تولید stub زبانهای مختلف استفاده میشود. deadline و cancellation باید بهصورت صریح از caller به downstream منتقل شوند؛ interceptor برای auth، logging، tracing و policy جای مناسبی است.
قرارداد strongly typed، تولید کد، payload باینری کمحجم و قابلیت streaming، در شبکهٔ داخلی latency و خطاهای ناسازگاری را کاهش میدهد. status codeهای استاندارد، timeout و ابزارهای load balancing و retry در اکوسیستم gRPC کمککنندهاند؛ بااینحال retry کور میتواند بار را بدتر کند.
مرورگر به gRPC خام دسترسی کامل و ساده ندارد؛ gRPC-Web یا یک gateway لازم است و محدودیتهای browser، proxy و streaming باید آزمایش شوند. Protobuf برای انسان خوانا نیست و دیباگ به ابزار نیاز دارد. برای backward compatibility شمارهٔ fieldها را هرگز reuse نکنید، field حذفشده را reserved کنید و تغییرهای additive را ترجیح دهید.
microserviceهای داخلی، پردازش پرحجم، قراردادهای چندزبانه و streaming بین سرویسها.
API عمومیای که باید مستقیماً از مرورگر مصرف شود، integration با مشتریان ناشناخته یا تیمی که observability و tooling لازم برای RPC را ندارد.
سرویس رزرو با RPC unary موجودی را میخواند و سرویس اعلان با server streaming تغییرات را میگیرد. هر call deadline دارد و interceptor شناسهٔ trace را به metadata منتقل میکند.
SSE جریان یکطرفهٔ سرور به مرورگر را روی HTTP فراهم میکند و برای اعلان، progress و داشبوردی که فقط داده دریافت میکند، از WebSocket سادهتر است. reconnect و event stream را میتوان با امکانات HTTP ترکیب کرد؛ اما برای ارسال دوطرفه مناسب نیست.
MQTT پروتکل سبک publish/subscribe برای دستگاهها و شبکههای کمظرفیت است. broker، topic و quality of service آن برای IoT مناسباند. AMQP پیامرسانی سازمانیتری با صف، routing و delivery semantics غنیتر ارائه میکند، اما سربار و پیچیدگی بیشتری دارد.
EDI قالب و فرایند تبادل اسناد B2B مانند سفارش خرید و فاکتور است؛ آن را با پروتکل انتقال یکی ندانید. Event-Driven Architecture نیز پروتکل نیست، بلکه سبک معماریای است که در آن سرویسها به event واکنش نشان میدهند. Kafka یک پلتفرم log و event streaming و NATS یک سامانهٔ messaging سبک و سریع است؛ هر دو فناوریاند، نه معادل پروتکل API. انتخاب میان آنها به ماندگاری پیام، ordering، replay، latency و مدل مصرف وابسته است.
امنیت را نباید به قابلیتهای ذاتی یک پروتکل واگذار کرد. همهٔ کانالهای اینترنتی باید با TLS امن شوند و گواهی، cipher policy و تمدید آنها عملیاتی باشد. برای هویت کاربر، OAuth 2.0 چارچوب واگذاری دسترسی و OIDC لایهٔ هویت است؛ scope را محدود و audience و issuer را اعتبارسنجی کنید.
JWT امضاشده بهتنهایی معتبر نیست: الگوریتم مجاز، exp، nbf، iss، aud و کلید چرخشپذیر باید بررسی شوند و نباید اطلاعات حساس را در payload عمومی قرار داد. برای ارتباط سرویسهای حساس، mTLS هویت دوطرفه میدهد. secretها را در vault نگه دارید، rotation و revoke داشته باشید و هرگز در log چاپ نکنید.
ورودی را با schema validation و محدودیت اندازه، نوع، depth و encoding کنترل کنید. rate limiting باید متناسب با کاربر، tenant و endpoint باشد؛ عملیات پرهزینه سهمیهٔ جدا میخواهند. least privilege را در token، سرویس، صف و دیتابیس اعمال کنید. audit log باید actor، action، resource، نتیجه، زمان و correlation ID را ثبت کند؛ اما دادهٔ شخصی و credential را ماسک کند. در Webhook امضای HMAC و replay protection و در gRPC/REST کنترل مجوز در لایهٔ business ضروری است.
هر درخواست ورودی باید correlation ID داشته باشد و در فراخوانیهای downstream منتقل شود. برای زنجیرههای چندسرویسی، distributed tracing با OpenTelemetry spanهای HTTP، RPC، دیتابیس و broker را به هم متصل میکند؛ استانداردهای آن برای traces، metrics و logs امکان تحلیل میان ابزارها را بهتر میسازند (OpenTelemetry Documentation).
حداقل metrics شامل نرخ درخواست، latency در صدکهای مهم، خطا بر اساس علت، اشباع connection pool و حجم retry است. structured logging با کلیدهای ثابت، جستوجو و همبستگی را آسان میکند. timeout باید در همهٔ hopها وجود داشته باشد؛ retry فقط برای خطاهای موقتی و عملیات idempotent، با سقف و retry budget انجام شود. circuit breaker از سرایت خرابی جلوگیری میکند، اما جایگزین رفع ریشهٔ مشکل نیست. پیش از انتشار، load test با الگوی واقعی، burst، اتصالهای طولانی و خرابی downstream اجرا و نتیجه در runbook ثبت شود.
گزینهمدل ارتباطفرمت رایجکاراییپشتیبانی مرورگرreal-timecachingپیچیدگیبهترین کاربردRESTدرخواست–پاسخJSONخوب و عمومیبسیار خوبمحدودقوی با HTTPکم تا متوسطAPI عمومی و CRUDGraphQLquery و پاسخ شکلپذیرJSONوابسته به resolver و queryخوب با client مناسبsubscription ممکندشوارترمتوسط تا زیاددادهٔ تجمیعی و چندکلاینتیWebhookcallback رویدادمحورJSONخوب، وابسته به retryنیازمند endpointنزدیک به بلادرنگمعمولاً نداردمتوسطاعلان نتیجه و integrationWebSocketاتصال دائم دوطرفهJSON یا باینریبالا برای پیامهای پیوستهخوببلهمحدودزیادچت و تعامل زندهgRPCRPC و streamingProtobufبسیار خوب در شبکهٔ داخلیمستقیم محدود؛ gRPC-Webبلهمحدودمتوسط تا زیادmicroservice و streamingSOAPپیام قراردادمحورXMLمتوسط تا کمحجمبا client/adapterبا افزونههامحدودزیادenterprise و legacySSEجریان یکطرفهٔ سرورtext/event-streamخوب برای pushخوببله، یکطرفهمحدودکم تا متوسطاعلان و live feed
این جدول نقطهٔ شروع است، نه benchmark. کارایی واقعی به اندازهٔ پیام، serialization، topology، تعداد اتصال، دیتابیس و الگوی بار بستگی دارد.
از نیاز اصلی شروع کنید:
۱. اگر API مستقیماً برای مرورگرها و مشتریان متنوع است، REST را گزینهٔ پیشفرض بگیرید. اگر شکل پاسخ میان صفحهها بسیار متفاوت است و هزینهٔ over-fetching واقعی است، GraphQL را با محدودیت query و سیاست مجوز انتخاب کنید.
۲. اگر ارتباط داخلی میان microserviceهاست، قرارداد strongly typed و latency پایدار مهم است، gRPC مناسبتر است؛ برای کلاینت مرورگر، gateway یا gRPC-Web اضافه کنید.
۳. اگر یک سیستم باید رخدادی را به سیستم دیگر اطلاع دهد و پاسخ تعاملی لازم نیست، Webhook را انتخاب کنید؛ برای تضمین، replay و مصرف چندگانه، آن را به broker متصل کنید.
۴. اگر ارتباط دوطرفهٔ بلادرنگ لازم است، WebSocket انتخاب طبیعی است. اگر فقط سرور باید داده را push کند، ابتدا SSE را بررسی کنید.
۵. اگر streaming یکطرفهٔ ساده برای مرورگر میخواهید، SSE مناسب است؛ اگر دستگاه محدود و مدل pub/sub لازم است، MQTT را بسنجید.
۶. اگر با سیستم legacy یا قرارداد سازمانی و WS-* روبهرو هستید، SOAP را با adapter و مرز مشخص حفظ کنید؛ مهاجرت را فقط بر اساس مد روز انجام ندهید.
در سامانهٔ فروش بلیت، یک پروتکل واحد همهٔ نیازها را خوب پوشش نمیدهد. REST میتواند CRUD رویداد، سالن، قیمت و سفارش را ارائه کند؛ API عمومی و پنل مدیریت نیز از کش، مستندسازی و ابزارهای HTTP بهره میبرند.
برای وضعیت صندلیها، WebSocket به کلاینت اجازه میدهد رزرو موقت، آزادشدن یا تغییر وضعیت را سریع دریافت کند. اگر فقط نمایش وضعیت لازم باشد، SSE سادهتر است. نتیجهٔ پرداخت از درگاه با Webhook وارد میشود؛ endpoint پس از اعتبارسنجی HMAC و idempotency، رویداد را به صف میفرستد. سرویس رزرو و پرداخت در داخل سازمان میتوانند با gRPC، deadline و قرارداد Protobuf با هم صحبت کنند.
رویدادهای دامنه مانند SeatReserved و PaymentConfirmed در broker منتشر میشوند تا اعلان، گزارشگیری و ضدتقلب بدون coupling مستقیم به سرویس سفارش واکنش نشان دهند. مرزهای امنیتی، schema، مالکیت داده و observability باید برای هر کانال جداگانه تعریف شود. این معماری چندپروتکلی زمانی حرفهای است که پیچیدگی آن آگاهانه و مستند باشد، نه حاصل افزودن ابزارهای مد روز.
نمونهٔ payload وبهوک پرداخت:
{
  "id": "evt_8f21",
  "type": "payment.succeeded",
  "created_at": "2026-08-25T10:15:00Z",
  "idempotency_key": "pay_123",
  "data": { "order_id": "ord_42", "amount": 125000, "currency": "IRR" }
}
شبهکد اعتبارسنجی امضا؛ ابتدا بدنهٔ خام را بخوانید و بعد آن را parse کنید:
signed = timestamp + "." + raw_body
expected = HMAC_SHA256(secret, signed)
if !constant_time_equal(expected, signature): reject(401)
if abs(now - timestamp) > allowed_window: reject(401)
if event_id_seen(event.id): return 200
enqueue(event)
return 202
نمونهٔ query برای دریافت دادهٔ دقیق:
query Event($id: ID!) {
  event(id: $id) { id title seats { id status } }
}
یک قرارداد کوچک gRPC:
syntax = "proto3";
service Inventory {
  rpc GetAvailability (AvailabilityRequest) returns (AvailabilityReply);
}
message AvailabilityRequest { string event_id = 1; }
message AvailabilityReply { int32 available = 1; }
در محیط واقعی، timestamp، الگوریتم امضا، schema خطا، deadline و سیاست retry باید بخشی از قرارداد مکتوب باشند.
2xx را جایگزین کنید.هیچ گزینهای برندهٔ مطلق نیست. REST بهدلیل سادگی، قابلیت کش و دسترسی گسترده، برای بسیاری از APIهای عمومی نقطهٔ شروع خوبی است؛ اما GraphQL مسئلهٔ شکل متغیر داده را هدف میگیرد، Webhook انتقال رخداد را ساده میکند، WebSocket تعامل دوطرفهٔ زنده میسازد، SSE push یکطرفه را سبک نگه میدارد، gRPC ارتباط داخلی قراردادمحور را تقویت میکند و SOAP در اکوسیستمهای سازمانیِ موجود هنوز ممکن است انتخاب درست باشد.
تصمیم حرفهای با فهرست constraintها آغاز میشود: چه کسی مصرفکننده است؟ latency و throughput چه الگویی دارند؟ آیا cache، streaming یا delivery guarantee لازم است؟ کلاینت مرورگر است؟ تیم میتواند schema، broker و عملیات اتصالهای طولانی را نگهداری کند؟ سپس یک نمونهٔ کوچک بسازید، failure modeها را آزمایش کنید و هزینهٔ مهاجرت و سازگاری را در نظر بگیرید.
معماری چندپروتکلی ضعف نیست؛ وقتی مرزها روشن، قراردادها versioned و امنیت و مشاهدهپذیری یکدست باشند، استفادهٔ هدفمند از چند ابزار معمولاً از تحمیل یک ابزار به همهٔ مسائل بهتر است.
برای CRUD عمومی و پاسخهای قابل کش، REST معمولاً سادهتر است. GraphQL زمانی ارزش دارد که چند کلاینت به شکلهای متفاوت داده نیاز دارند و تیم میتواند complexity، resolver و authorization را مدیریت کند.
برای مرورگر معمولاً نه بهصورت مستقیم. gRPC-Web یا gateway میتواند واسط مناسب بسازد؛ برای API عمومی مرورگر، REST یا GraphQL اغلب اصطکاک کمتری دارد.
Webhook یک ارسال رویداد از تولیدکننده به endpoint گیرنده است و معمولاً کوتاهعمر و یکطرفه است. WebSocket اتصال دائمی و دوطرفه میان کلاینت و سرور ایجاد میکند.
وقتی فقط سرور باید داده بفرستد؛ مانند live feed، اعلان و progress. SSE روی HTTP سادهتر است، اما برای ارسال پیام از کلاینت یا تعامل دوطرفه کافی نیست.
نه. اگر سازمان به WSDL، WS-Security، reliable messaging یا زیرساخت legacy وابسته است، SOAP میتواند انتخاب مسئولانهتری از بازنویسی پرریسک باشد.
HATEOAS یکی از constraintهای REST کامل است، اما بسیاری از APIهایی که در عمل RESTful نامیده میشوند از آن استفاده نمیکنند. مهم است ادعا را با سطح انطباق واقعی هماهنگ کنید.
خیر. گیرنده باید duplicate را با event ID یا idempotency key بیاثر کند، retry و DLQ داشته باشد و ترتیب رخدادها را آگاهانه مدیریت کند.
خیر. آنها فناوریهای messaging و event هستند که روی معماری رویدادمحور یا integration داخلی به کار میروند؛ پروتکل، قرارداد wire و قواعد تبادل پیام است.
یادداشت : پیش از انتشار، مثالها، نام فناوریها و توصیههای این مقاله را با معماری، الزامات امنیتی و نیازهای عملی سازمان خود تطبیق دهید؛ هیچ الگوی ارتباطی بدون آزمون بار، بررسی failure modeها و توافق تیمی آمادهٔ استفاده در همهٔ پروژهها نیست.

دیدگاه کاربران